Es muy probable que tus dudas sobre la inteligencia artificial (IA) sean de las más sensatas que se plantean hoy en una sala de juntas. Preocuparte por la exactitud de lo que responde una herramienta, por la confidencialidad de la información estratégica o por quién responde si algo sale mal no es resistencia al cambio. Es ejercer el deber de diligencia.
La buena noticia es que esas preocupaciones ya tienen respuestas prácticas. Y que atenderlas es, al mismo tiempo, una oportunidad para fortalecer la ciberseguridad del consejo, mejorar la calidad de sus decisiones y proteger tanto la información de la empresa como los datos personales de quienes la gobiernan.
En este artículo repasamos por qué la IA ya es un riesgo de gobierno corporativo y al mismo tiempo una oportunidad que conviene gestionar de forma activa.
La IA ya está en las empresas mexicanas, con o sin permiso del consejo
Los datos muestran que el debate dejó de ser hipotético:
- Según el Banco de México, entre septiembre de 2025 y junio de 2026, el porcentaje de empresas con más de 100 trabajadores que utilizaban o planeaban utilizar IA pasó del 24.3 % al 48.5 %.
- El estudio Mexico AI Pulse 2026, de Endeavor, señala que el 55 % de las empresas encuestadas ya utiliza IA, aunque solo el 31 % la ha integrado ampliamente en procesos clave. Además, el 54 % cuenta con políticas documentadas para su uso.
- En ciberseguridad, PwC México reporta que el 86 % de las empresas aumentará su inversión para 2026, que el 63 % planea invertir en capacidades de detección de amenazas basadas en IA y que el 69 % identifica el malware impulsado por IA como una preocupación.
Leídos en conjunto, estos datos cuentan una historia clara: la IA entra a las organizaciones más rápido de lo que se construyen las reglas para usarla. Si solo el 54 % tiene políticas documentadas, hay una parte importante de empresas donde alguien ya usa IA sin criterios definidos. Esa brecha es precisamente donde el consejo puede aportar más valor.
También, conviene notar que la IA aparece en los dos lados de la ecuación de riesgo: es parte de la amenaza (malware impulsado por IA) y parte de la defensa (detección de amenazas con IA). Por eso, no usarla también es una decisión con consecuencias: puede dejar a la organización sin información de valor, con equipos dedicando tiempo a tareas que podrían automatizarse y con menos herramientas para defenderse.
Fraudes con deepfakes un nuevo riesgo de gobierno corporativo
Si hay un episodio que explica por qué la ciberseguridad ya es una conversación de consejo, es el caso de la firma británica de ingeniería, cuyo director financiero (CFO) convencido de que hablaba con sus superiores a través de una videollamada, siguió las instrucciones y realizó 15 transferencias a cinco cuentas bancarias locales, por un total de 25.6 millones de dólares estadounidenses.
Vale la pena detenerse en un detalle: no hubo un hackeo en el sentido tradicional. El ataque no rompió una contraseña ni un firewall. Explotó la confianza: una cara conocida, una voz conocida y una instrucción urgente. Eso significa que la defensa no es solo tecnológica, también es de procesos y de cultura, y ahí el consejo tiene un papel directo.
El caso deja varias lecciones para quienes gobiernan una empresa:
- Ver y escuchar a alguien ya no es una prueba de identidad. Las órdenes de movimiento de recursos necesitan verificación independiente, por un segundo canal previamente acordado y seguro.
- Los directivos y consejeros son material de entrenamiento para los atacantes. Entrevistas, conferencias y videos corporativos públicos alimentan este tipo de suplantaciones.
- Los canales informales son el eslabón débil. Cuando la comunicación del consejo se reparte entre correos personales, mensajería instantánea y archivos adjuntos reenviados, es más fácil suplantar y más difícil verificar.
- La cultura importa. Una organización donde cualquier persona puede compartir información sin pensarlo dos veces antes es menos resistente que una que depende solo de la tecnología.
El aspecto positivo es esta experiencia: lo que falló no fue la tecnología de la víctima, fueron los protocolos de verificación. Y los protocolos son algo que el consejo sí puede aprobar, supervisar y mejorar.
Cómo convertir cada preocupación en un control
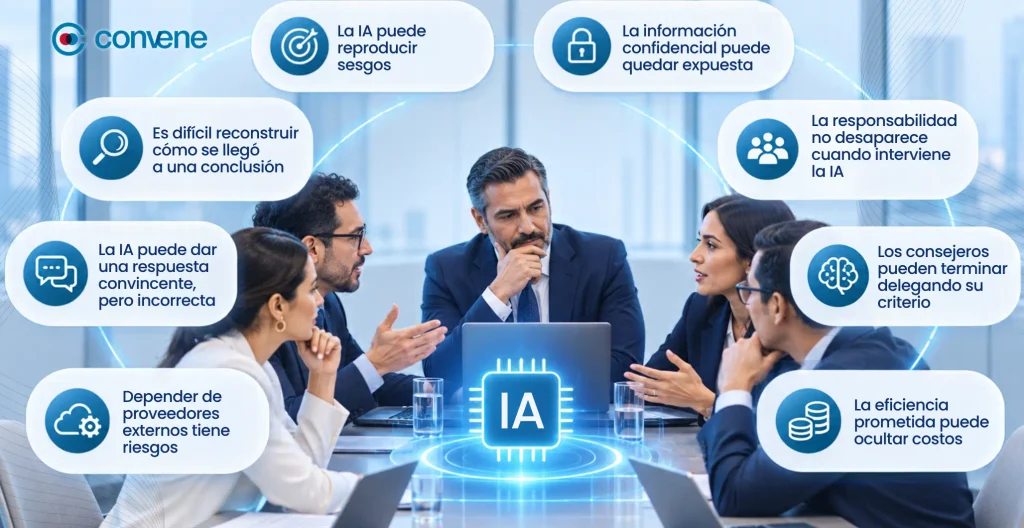
Las cautelas que expresan muchos consejeros y especialistas en gobierno corporativo en México son legítimas. Lo que sigue es cómo transformarlas en acciones concretas.
“La IA puede dar una respuesta convincente, pero incorrecta”
Los modelos de IA pueden generar alucinaciones, es decir, respuestas que suenan seguras, pero contienen datos inventados o erróneos, y no siempre reconocen que no saben algo. La solución no es dejar de usarlos, sino cambiar el rol que ocupan: la IA propone, el consejero verifica. Especialmente si esa IA no funciona en un entorno cerrado con información institucional curada.
- Usa la IA como borrador o apoyo de lectura, nunca como fuente final.
- Prefiere herramientas que trabajen sobre los documentos del propio consejo (por ejemplo, resumir un informe que ya existe), porque es mucho más fácil contrastar el resultado con la fuente que validar una respuesta abierta.
- Establece que ninguna cifra o conclusión generada con IA llega a una decisión sin revisión de una persona con criterio experto.
“Es difícil reconstruir cómo se llegó a una conclusión”
La explicabilidad y la auditoría son retos reales. La respuesta es la trazabilidad: dejar constancia de qué se consultó, con qué documentos, quién lo revisó y qué se decidió. Una plataforma con registros de acceso y actividad, y con documentos y actas editables antes de su publicación, facilita demostrar que la decisión estuvo bien fundamentada.
“La IA puede reproducir sesgos”
El riesgo es mayor cuando se trata de personas: selección, evaluación, compensación. Para reducirlo, define desde la política de IA qué tipos de decisiones nunca se delegan a un análisis automatizado, y exige que los resultados que afecten a personas pasen por revisión humana con criterios explícitos. También, ayuda preguntarse, antes de convertir un análisis en decisión, qué datos lo alimentaron y a quién podría perjudicar.
“La información confidencial puede quedar expuesta”
Es una de las preocupaciones más serias y la más fácil de atender con una buena decisión de arquitectura. El problema no es la IA, es dónde se usa. Pegar información de proveedores, costos o estrategia en una herramienta pública, sin garantías, es el escenario que hay que evitar.
La alternativa es usar IA dentro de un entorno cerrado y controlado, con cifrado, autenticación robusta, permisos por usuario y, el compromiso del proveedor de no usar los datos del cliente para entrenar sus modelos.
Esto también protege algo que suele olvidarse: los datos personales de los propios consejeros, como correos, teléfonos, agendas, evaluaciones y posiciones en votaciones. Cuando toda la comunicación se canaliza por un entorno seguro, se reduce la superficie de exposición de la empresa y de las personas que la gobiernan.
“La responsabilidad no desaparece cuando interviene la IA”
Así es, y esa es la base del gobierno corporativo: una decisión equivocada sigue siendo responsabilidad de quien la toma, aunque se haya apoyado en información incorrecta. La IA no sustituye el deber de diligencia. Pero bien utilizada puede reforzarlo: permite analizar más información, preparar mejor las sesiones y dejar evidencia de que se actuó con cuidado. Lo que cambia el balance es tener reglas claras sobre cómo se usa.
“Los consejeros pueden terminar delegando su criterio”
La pregunta clave es si la IA se usa para pensar mejor o para que piense por nosotros. La respuesta se construye con diseño: usarla para preparar, resumir, contrastar y detectar lo que podría pasar inadvertido, y reservar la deliberación y la decisión final para las personas. Un consejo que llega a la sesión con las lecturas más claras y los puntos críticos identificados delibera con más profundidad, no con menos.
“Depender de proveedores externos tiene riesgos”
También es válido. Antes de elegir una herramienta, el consejo puede evaluar certificaciones de seguridad del proveedor, condiciones de licenciamiento, posibilidad de exportar la información y un plan de contingencia si el servicio cambia o deja de estar disponible. Es una evaluación de riesgos como cualquier otra en la gestión de proveedores.
“La eficiencia prometida puede ocultar costos”
Automatizar obliga a decidir cómo redistribuir el trabajo, capacitar a las personas y comparar el costo de las herramientas con los ahorros reales, incluyendo posibles cambios de precio. La recomendación es medir el valor antes de escalar: empezar con casos de uso acotados, como la elaboración de actas o el resumen de documentos, y evaluar resultados.
Cómo incorporar la IA a la gestión de riesgos del consejo
Una forma ordenada de empezar es integrar la IA a la gestión de riesgos en las organizaciones con las mismas herramientas que ya conoce el consejo:
- Haz un inventario. Una evaluación de riesgos en la organización comienza por saber qué se usa. Pregunta qué herramientas de IA utilizan hoy las áreas, con qué información y con qué fin. Es común descubrir usos que el consejo no conocía.
- Aprueba una política de uso de IA. Debe definir herramientas autorizadas, información que nunca puede introducirse en herramientas públicas, niveles de revisión humana y responsables.
- Asigna la supervisión al comité de riesgos. El comité de riesgos del gobierno corporativo (o el comité de auditoría, según la estructura de la organización) puede supervisar el cumplimiento de la política, revisar incidentes y reportar al pleno del consejo.
- Integra la IA y los deepfakes en el plan de gestión de riesgos. Incluye protocolos de verificación para instrucciones de pago, capacitación sobre suplantación de identidad y un plan de respuesta a incidentes.
- Centraliza la información del consejo. Reducir los canales informales disminuye la superficie de ataque y facilita la trazabilidad.
- Capacita y revisa periódicamente. La tecnología y las amenazas cambian rápido; la política debe revisarse con la misma frecuencia.
El resultado es un consejo que gestiona la IA en lugar de padecerla: menos exposición, decisiones mejor informadas y una postura de riesgo que se decide de forma consciente y no por omisión.
Convene Board Portal y Convene AI: IA para el consejo, en un entorno seguro
Todo lo anterior se vuelve más sencillo cuando el consejo trabaja desde una plataforma diseñada para su gobierno. Convene Board Portal reúne en un solo lugar la información del consejo y sus comités: agendas, materiales, actas, tareas y seguimiento. Su entorno incorpora cifrado AES-256 en red y documentos, autenticación multifactor y control de acceso detallado, además de registros de acceso y actividad. Convene cuenta con certificaciones SOC e ISO.
Convene AI suma capacidades de inteligencia artificial dentro de ese mismo entorno controlado:
- AI Companion: resúmenes de documentos, preguntas y respuestas sobre las reuniones y creación de tareas mediante instrucciones en formato de chat.
- Automated Minutes: resúmenes de reuniones a partir de transcripciones, sugerencia de acciones de seguimiento y redacción de borradores de actas.
Si quieres ver cómo se vería esto en la práctica en tu consejo y comités, solicita una demo de Convene Board Portal y Convene AI y evalúa con tu equipo cómo encaja en tu política de IA y en tu plan de gestión de riesgos.
Preguntas frecuentes
¿Es seguro usar IA en un consejo de administración?
Depende de cómo y dónde se use. El riesgo principal aparece cuando se introduce información confidencial en herramientas públicas sin garantías. Es muy distinto usar IA dentro de un entorno cerrado, con cifrado, autenticación multifactor, control de acceso y compromisos claros sobre el uso de los datos.
¿Quién es responsable si una decisión apoyada en IA resulta equivocada?
La responsabilidad sigue siendo de quien toma la decisión. La IA no sustituye el deber de diligencia del consejero. Por eso es clave que haya revisión humana de los resultados y trazabilidad de cómo se llegó a la conclusión.
¿Cómo evito que la información confidencial y mis datos personales terminen en herramientas públicas de IA?
Con tres medidas combinadas: una política que prohíba introducir información sensible en herramientas no autorizadas, una plataforma segura donde se concentre la comunicación y los materiales del consejo, y capacitación para consejeros y secretarios. Reducir los canales informales, como correos personales o mensajería, también protege los datos personales de quienes integran el consejo.