20 preguntas antes de elegir un proveedor
La IA puede ayudar a preparar reuniones, analizar documentación del consejo y redactar registros de gobierno corporativo. Antes de elegir proveedor, determina cómo protegen estas capacidades la información confidencial, respetan los permisos y mantienen a las personas al mando del trabajo.
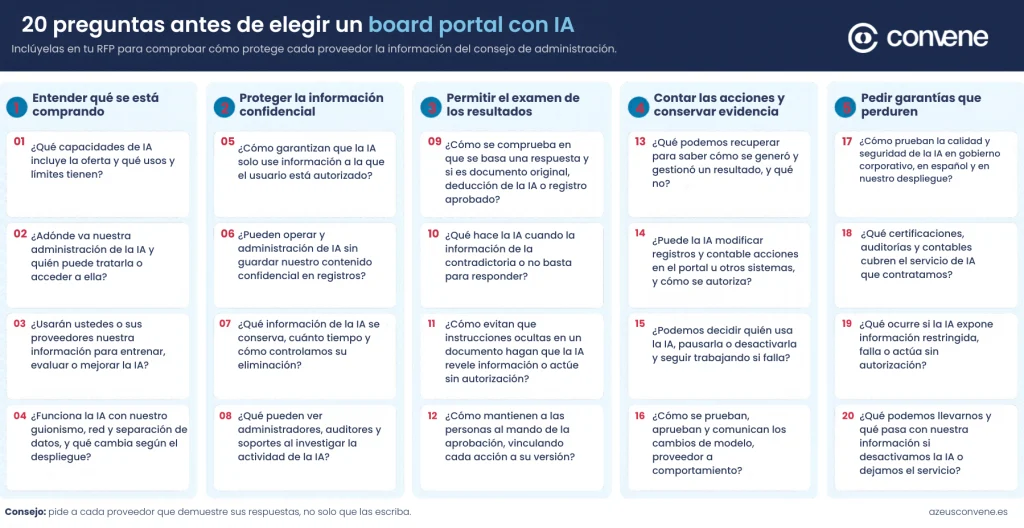
Esta guía ofrece a las secretarías de los consejos y a los equipos de compras preguntas que pueden incorporar a una solicitud de propuesta (RFP) o enviar directamente a un proveedor. Los equipos de TI y seguridad pueden utilizar la evidencia sugerida para profundizar en las respuestas.
El punto de partida
La información del consejo debe permanecer en archivos corporativos seguros, la IA solo debe usar la información a la que cada usuario tiene acceso y los resultados importantes deben poder revisarse. Los registros de auditoría deben detallar lo que sucedió sin generar copias del contenido confidencial en los registros de la IA.
Eso no significa borrar documentos o versiones que la organización debe conservar: siguen sus propias reglas de acceso y conservación.
Cómo utilizar las preguntas
- Define qué necesitas: Acuerda qué tareas harás con IA, cómo se desplegará y con qué información. Decide con el gobierno corporativo, TI y seguridad qué controles son imprescindibles.
- Envía las preguntas: Manda las 20 preguntas con las instrucciones de respuesta. Las notas «Qué buscar» te ayudarán a valorar lo que recibas.
- Pide demostraciones: Solicita a los proveedores de board portal preseleccionados que muestren los controles y recoge sus compromisos en el contrato.
Instrucciones para la evaluación de tu board portal con IA
Responde a cada pregunta según la versión del producto y el despliegue que propones. Indica si la capacidad está disponible, parcialmente disponible, prevista o no disponible; cómo funciona, qué límites y costes tiene y qué tendríamos que hacer nosotros. Aporta documentación o haz una propuesta para una demostración, y señala cualquier respuesta que cambie según la función de IA, el alojamiento o los proveedores externos.
Usa estas preguntas junto con tu evaluación habitual del board portal, de la seguridad de la información y del contrato. Si lo necesitas, añade preguntas sobre funciones concretas, como las actas de reuniones con IA o el asistente virtual.
Publicado por Convene, proveedor de software de gobierno corporativo. Aplica las mismas preguntas a todos los proveedores, incluido Convene.
Entender qué se está comprando
Empieza por saber qué incluye el board portal y adónde irá tu información.
01 Capacidades disponibles
¿Qué capacidades de IA están disponibles en el producto y el despliegue propuestos, y qué usos y límites tienen?
Pide versión, idiomas, información que utiliza, licencias y límites de uso, separando lo disponible hoy de las pruebas y la hoja de ruta.
Qué buscar: una respuesta por función y una demostración de lo que ya existe. Un control previsto no es una protección con la que ya puedas contar.
02 Flujos de datos y proveedores
¿Hacia dónde va nuestra información cuando usamos IA y qué organizaciones pueden tratarla o acceder a ella?
Pide el recorrido completo: portal, proveedores de modelos, alojamiento, monitorización, soporte y conexiones externas, y dónde se procesan y almacenan los datos.
Qué buscar: un mapa claro con cada tercero, su finalidad, su ubicación y su plazo de conservación. Que el portal esté «alojado en la Unión Europea» no dice dónde se procesa una solicitud enviada a un servicio de IA externo.
03 Uso de nuestra información
¿Usarán ustedes o sus proveedores nuestra información para entrenar, ajustar, evaluar o mejorar sistemas de IA?
Incluye instrucciones, documentos, grabaciones, resultados y valoraciones de los usuarios, la opción activada por defecto y si alguna persona accede a los datos.
Qué buscar: un compromiso por escrito que obligue también a sus terceros. Un «no entrenamos el modelo con sus datos» no aclara qué pasa con la evaluación u otros usos.
04 Despliegue y separación
¿Puede funcionar la IA con nuestras condiciones de alojamiento, red y separación de datos? ¿Qué cambia según el despliegue?
Pide disponibilidad en nube pública, nube privada o instalación local, dependencias externas, cifrado y quién gestiona las claves.
Qué buscar: una respuesta que cubra el procesamiento de la IA, no solo el portal, y cómo se bloquea el procesamiento externo si tu política lo prohíbe.
Proteger la información confidencial del Consejo de Administración
La seguridad documental del consejo de administración no depende solo del board portal, sino también de lo que hace la IA con cada documento.
05 Permisos antes del uso
¿Cómo garantizan que la IA use solo la información a la que el usuario está autorizado a acceder?
Incluye documentos restringidos, anotaciones privadas, comisiones, conversaciones anteriores y qué ocurre al retirar un permiso.
Qué buscar: que los permisos se comprueben antes de que el contenido llegue a la IA. Filtrar la respuesta final no basta si la IA ya ha usado contenido no autorizado.
06 Exclusión del contenido de los registros
¿Pueden operar y diagnosticar la IA sin guardar nuestro contenido confidencial en registros de IA, informes de errores, monitorización o soporte?
Incluye instrucciones, fragmentos recuperados, resultados, títulos de documentos y datos personales, y las políticas de conservación de los proveedores de modelos.
Qué buscar: una separación clara entre archivos corporativos y registros técnicos. Pide un ejemplo de registro de una solicitud fallida y de una correcta.
07 Conservación y eliminación
¿Qué información relacionada con la IA se conserva, durante cuánto tiempo y cómo controlamos su eliminación?
Incluye historial de conversaciones, texto extraído, índices de búsqueda, cachés, copias de seguridad y copias de terceros.
Qué buscar: un calendario de conservación que cubra también las copias derivadas, y si la IA puede seguir recuperando un documento ya borrado.
08 Acceso para investigación
¿Cómo limitan lo que pueden ver administradores, auditores y soporte del proveedor al investigar la actividad de la IA?
Qué buscar: un acceso limitado a lo que exige cada tarea, que permita el diagnóstico técnico sin acceder de forma habitual al contenido del consejo. Las exportaciones deben mantener las restricciones.
Punto clave: Evaluar los resultados de la IA de tu board portal
Un board portal con IA solo es útil si puedes comprobar en qué se basa cada respuesta y conoces sus límites.
09 Fuentes y conclusiones
¿Cómo puede un usuario comprobar en qué se basa una respuesta y distinguir entre el documento original, una deducción de la IA y un registro de gobierno corporativo aprobado?
Qué buscar: referencias a fuentes autorizadas. Una cita permite comprobar una afirmación, pero no demuestra que sea cierta. Y el contenido generado nunca debe convertirse en un registro aprobado sin que nadie lo decida.
10 Evidencia insuficiente o contradictoria
¿Qué hace la IA cuando falta información, es contradictoria o no basta para responder?
Qué buscar: demostraciones con material incompleto y contradictorio. La IA debe explicar sus límites sin revelar información restringida ni inventar datos.
11 Instrucciones maliciosas en el contenido
¿Cómo evitan que instrucciones ocultas en un documento lleven a la IA a revelar información o a actuar sin autorización?
Qué buscar: pruebas frente a la inyección de instrucciones (prompt injection) y una explicación de los riesgos que siguen existiendo. «El modelo las ignora» no es una respuesta suficiente.
12 Revisión humana y versiones
¿Cómo mantienen a las personas al mando de la revisión y la aprobación, y vinculan cada acción a su versión?
Qué buscar: un registro de revisión ligado a una versión concreta, no al último borrador. Aceptar un borrador no equivale a aprobarlo formalmente.
Controlar las acciones y conservar evidencia
Es la parte práctica de la gobernanza de la IA: qué puede hacer, quién lo autoriza y qué podrá reconstruir después tu organización.
13 Evidencia de auditoría útil
¿Qué podemos recuperar para saber cómo se generó y gestionó un resultado de la IA, y qué no podremos saber?
Pide usuario, fecha y hora, versión del modelo, fuentes, acciones de revisión y fallos de los controles, y cómo se protegen los registros frente a manipulaciones.
Qué buscar: un ejemplo de investigación que reconstruya los hechos sin copiar contenido en los registros. Esa es la trazabilidad que importa.
14 Acciones e integraciones
¿Puede la IA modificar registros, enviar información o ejecutar acciones en el portal u otros sistemas? ¿Cómo se autorizan?
Qué buscar: límites explícitos en el momento de ejecutar, también en los sistemas conectados. Si la IA solo redacta o responde preguntas, el proveedor debe decirlo con claridad.
15 Control del cliente y continuidad
¿Podemos decidir qué usuarios e información usan la IA, pausarla o desactivarla y seguir con el trabajo del consejo si falla?
Qué buscar: controles prácticos y un plan probado. Un fallo nunca debe enviar datos, sin avisar, a un proveedor no aprobado.
16 Cambios después de la compra
¿Cómo se prueban, aprueban y comunican los cambios de modelo, proveedor o comportamiento de la IA?
Qué buscar: preaviso de los cambios importantes, nuevas pruebas y la posibilidad de revertir un cambio o desactivar la función.
Pedir garantías que perduren
Valora las pruebas y las responsabilidades de los proveedores de IA durante toda la vida del servicio. Es la parte de la gestión de riesgos y cumplimiento de IA que más se olvida en una compra.
17 Pruebas del proceso completo
¿Cómo prueban la calidad y la seguridad de la IA en tareas de gobierno corporativo, en español y con el despliegue que usaremos?
Qué buscar: resultados recientes, con su alcance y sus límites. Un porcentaje de acierto sin método no basta.
18 Garantías independientes y controles de gestión
¿Qué certificaciones, auditorías independientes y controles de gestión cubren el servicio de IA que vamos a contratar?
Qué buscar: que cubran el board portal y los proveedores que realmente usarás. En España, además de ISO 27001, el Esquema Nacional de Seguridad (ENS) es una buena referencia. La certificación ISO 42001 acredita un sistema de gestión de la IA, pero no que cada resultado sea exacto: revisa siempre su alcance.
19 Incidentes y responsabilidades
¿Qué ocurre si la IA expone información restringida, da un resultado poco fiable o actúa sin autorización?
Qué buscar: un procedimiento documentado, con responsables y plazos de notificación, que conserve las pruebas sin copiar contenido confidencial del consejo.
20 Salida del servicio
¿Qué podemos llevarnos y qué pasa con nuestra información si desactivamos la IA o dejamos el servicio?
Qué buscar: un proceso de salida que muestre qué podrá consultarse fuera del producto y qué registros no se pueden exportar.
Comparar respuestas y comprobar afirmaciones
Pide a todos los proveedores de board portal el mismo formato de respuesta y revisa la documentación junto con gobierno corporativo, TI y seguridad.
Un formato uniforme de respuesta
| Apartado | Qué debe incluir |
| Estado y alcance | Disponible, parcialmente disponible, prevista, no disponible o no aplicable (con justificación). Función, versión y despliegue. |
| Funcionamiento | Cómo funciona el control, configuración por defecto, excepciones y diferencias entre proveedores. |
| Responsabilidades del cliente | Configuración, procedimientos internos, costes adicionales y dependencias. |
| Pruebas | Documento, resultado de prueba o demostración, con fecha. |
| Compromiso | Qué puede incluirse en el contrato y cuándo se resolverá lo que falte. |
Cuatro demostraciones que merece la pena solicitar
| Demostración | Cómo hacerla | Preguntas |
| Documento restringido | Con dos usuarios de prueba con distinto acceso, comprueba que la IA no usa un documento para quien no está autorizado, también tras retirarle el permiso. | 05 y 09 |
| Solicitud fallida | Con contenido ficticio, provoca un fallo controlado y comprueba qué llega a los registros, la monitorización y el soporte. | 06 y 08 |
| Borrador modificado | Acepta una versión, genera otra y recupera la versión exacta que se aceptó junto con la acción registrada. | 12 y 13 |
| Evidencia insuficiente | Haz una pregunta que las fuentes autorizadas no puedan responder y añade material contradictorio. | 09 y 10 |
Hacer explícita la decisión
Clasifica cada respuesta como respaldada por pruebas, pendiente de aclarar o carencia frente a tus requisitos. Valora primero los controles imprescindibles: una buena puntuación global no debe tapar una carencia en confidencialidad o control de acceso. Y separa siempre lo que el board portal promete en su hoja de ruta de lo que protege hoy.
Preguntas frecuentes
¿Qué es un board portal con IA? Es una plataforma para el consejo de administración, también llamada portal del consejo o board management software, que centraliza convocatorias, documentación, votaciones y actas, e incorpora IA para resumir materiales o preparar borradores.
¿Es seguro usar IA con la documentación del consejo? Sí, si la IA respeta los permisos de cada usuario, no entrena con los datos del cliente, no copia el contenido en sus registros y deja trazabilidad de cada acción. Es lo que se conoce como IA responsable aplicada al gobierno corporativo.
Primero las preguntas, después el proveedor
En Convene aplicamos estas mismas 20 preguntas a nuestro propio board portal, y estas son algunas de nuestras respuestas.
Qué estás comprando: Convene AI se integra en el flujo de trabajo del consejo en dos bloques que puedes contratar por separado. Automated Minutes, para la secretaría, prepara resúmenes y borradores de actas a partir de las reuniones en Zoom, Teams, Webex o Google Meet. AI Companion, para consejeros y directivos, resume la documentación antes de cada sesión y da acceso al historial del consejo.
Tu información: Convene AI funciona en un entorno seguro de AWS Bedrock, no usa los datos de los clientes para entrenar sus modelos y no depende de servicios externos de modelos de lenguaje.
Las personas, al mando: La IA propone y la secretaría del consejo revisa, valida y aprueba. La aprobación de las actas oficiales sigue siempre en manos de las personas.
Control y trazabilidad: El acceso se controla por roles, de modo que cada usuario solo ve lo que le corresponde. La pista de auditoría registra los accesos y las acciones de cada usuario. Los documentos se protegen con cifrado AES-256, marcas de agua, restricciones de copia y borrado remoto en dispositivos perdidos.
Garantías: Convene cuenta con certificaciones ISO 27001, ISO 27017, ISO 27018, SOC 2/3 y la certificación del Esquema Nacional de Seguridad (ENS) en España, y cumple el RGPD bajo la supervisión de un delegado de protección de datos.
Organizaciones como ASEME ya gestionan su consejo de administración desde Convene.
¿Quieres comprobarlo? Solicita una demo de Convene y pídenos las cuatro demostraciones de esta guía. Preferimos enseñártelo a que te lo creas.